
¡Para los modelos de frontera de la IA, COBIT e ISACA tienen la palabra!
Este es el Samuel’s Newsletter. Lea, analice, comente y comparta con sus amigos y relacionados. Exprese su opinión, máxime si no está de acuerdo conmigo o tiene otras perspectivas.
Por Samuel Mantilla – Controles internos a la superinteligencia. ¡Para los modelos de frontera, COBIT e ISACA tienen la palabra!
El 29 de septiembre de 2026 se llevó a cabo en Washington una serie de eventos que dan importante impulso al entrenamiento y desarrollo de los modelos de frontera de la IA, ahora denominados Superinteligencia: el presidente de Estados Unidos, Donald Trump se reunió con Sundar Pichai (Google), Dario Amodei (Anthopic), Mark Zuckerberg (Meta), Greg Brockman (OpenAI), Elon Musk (XAI) y Jensen Huang (Nvidia).
Esos eventos, además de los protocolos de rigor, comprendieron tres fases: (1) Reuniones previas, en distintos grupos. No se sabe realmente qué hablaron; (2) Firma del acuerdo conjunto; y (3) Ruedas de prensa conjuntas e individuales, con las consiguientes interpretaciones periodísticas.
Ciertamente lo más destacado fue la firma del White House Accord on Super Intelligence – Joint Commitment on Frontier Responsibilities [Acuerdo de la Casa Blanca sobre Superinteligencia – Compromiso conjunto sobre responsabilidades en la frontera].
Contiene una decisión clave: privilegiar la intención de tener sistemas seguros y, en función de ello, auto regulación, sin cerrar las puertas a codificación futura mediante leyes y regulaciones. Pero, también, y muy importante, cerrando las puertas a un gobierno global de la IA, una clara derrota para el sistema Naciones Unidas y para la China. Por tratarse de un ‘compromiso moral’, será el tiempo el que diga si se cumplió o no, y en qué medida.
Este artículo intenta resaltar los aspectos técnicos del acuerdo, sin desconocer las realidades y los efectos políticos y de negocios: El compromiso de que cada compañía tenga en funcionamiento procesos y controles internos robustos para asegurar que su tecnología se comporte como se tiene la intención que lo haga y que cualesquiera problemas sean identificados y resueltos prontamente.
Agrego algo que no está en el documento, pero que será clave para su implementación técnica:
- Control interno y Auditoría en entornos de opacidad porque realmente no se puede saber cuál es el proceso exacto que realizó la IA agéntica, no es replicable, no se le puede hacer seguimiento y no se le pueden hacer pruebas de recorrido. Y, además, será inútil hacer indagaciones a humanos porque las IA responden a códigos autoprogramables por ellas mismas.
- Aunque en el acuerdo se utilizan términos familiares para la profesión de los contadores públicos, debe resaltarse que su centro de atención no está puesto en ellos, sino en los profesionales de auditoría y control de sistemas de información, que disponen de la credencial CISA (Certified Information Systems Auditor, están agrupados en ISACA Information Systems Audit and Control Association [Asociación de Auditoría y Control de Sistemas de Información] y utilizan COBIT (Control Objectives for Information and Related Technology), la estructura para manejar estructuras a la velocidad de la tecnología.
Si bien bastante útiles, las guías basadas en COSO 2013 para la IA generativa y para la administración robótica de procesos, no están dentro de lo que se tiene la intención lograr con el compromiso conjunto aquí mencionado
El texto del acuerdo
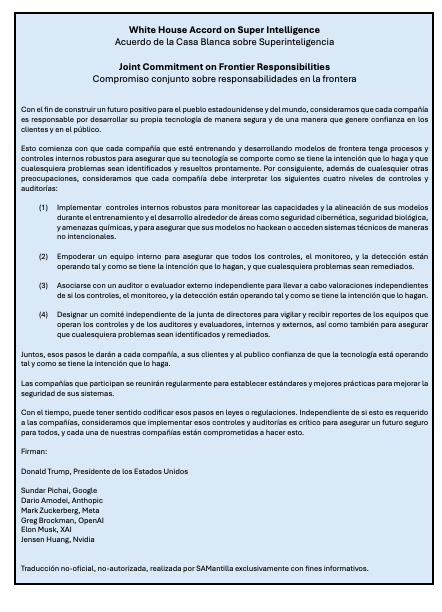
Para el análisis técnico es importante disponer del texto del acuerdo en mención. Puede accederse a él a través del artículo que publicó La República (Colombia). También aparece en muchos otros medios de información.
En el siguiente cuadro ofrezco, para mis lectores, una traducción no-oficial, no-autorizada, con fines exclusivamente ilustrativos. Como puede tener errores, es importante acudir al texto oficial en inglés.
Los aspectos técnicos
Lo que se busca es construir un futuro positivo para el pueblo estadounidense y del mundo.
El medio, que cada compañía asuma la responsabilidad por desarrollar su propia tecnología de manera segura y de una manera que genere confianza en los clientes y en el público.
El inicio de ello es que cada compañía que esté entrenando y desarrollando modelos de frontera tenga procesos y controles internos robustos para asegurar que:
- su tecnología se comporte como se tiene la intención que lo haga
- cualesquiera problemas sean identificados y resueltos prontamente
Cada compañía debe implementar cuatro niveles de controles y auditorías:
- Implementar controles internos robustos para monitorear las capacidades y la alineación de sus modelos durante el entrenamiento y el desarrollo alrededor de áreas como seguridad cibernética, seguridad biológica, y amenazas químicas, y para asegurar que sus modelos no hackean o acceden sistemas técnicos de maneras no intencionales.
- Empoderar un equipo interno para asegurar que todos los controles, el monitoreo, y la detección están operando tal y como se tiene la intención que lo hagan, y que cualesquiera problemas sean remediados.
- Asociarse con un auditor o evaluador externo independiente para llevar a cabo valoraciones independientes de si los controles, el monitoreo, y la detección están operando tal y como se tiene la intención que lo hagan.
- Designar un comité independiente de la junta de directores para vigilar y recibir reportes de los equipos que operan los controles y de los auditores y evaluadores, internos y externos, así como también para asegurar que cualesquiera problemas sean identificados y remediados.
En conjunto, esos cuatro niveles deben dar confianza, a la compañía y al público, de que la tecnología está operando tal y como se tiene la intención que lo hagan.
Como complemento, las compañías se reunirán regularmente para establecer estándares y mejores prácticas para mejorar la seguridad de los sistemas.
De acuerdo con mi entender, la intención es clara (futuro positivo, confianza) y los elementos técnicos seleccionados son adecuados.
La profesión de la auditoría y el control de los sistemas de información tiene la palabra. Tiene certificaciones, metodologías y experiencia suficientemente robustas como para hacer aportes específicos en las áreas de la ahora denominada superinteligencia, específicamente en seguridad cibernética, seguridad biológica, y amenazas químicas, y para asegurar que sus modelos no hackean o acceden sistemas técnicos de maneras no intencionales.
Si bien el memorando se orienta al entrenamiento y desarrollo de modelos de IA de frontera, no se puede olvidar que ellos no operan en el vacío porque, por efecto cadena de valor y por la integración en las plataformas, son muchos los otros sistemas, procesos y algoritmos que necesitan tales auditoría y controles internos robustos.
¿Los contadores públicos quedan fuera del mercado? No, porque su área de experticia es otra. Les corresponde asegurar la información financiera (contable y de sostenibilidad), un área que requiere ingentes esfuerzos para ser respuesta no para la economía del pasado (física, de manufactura) sino para la economía del presente (digital, del conocimiento), donde los intangibles (activos y pasivos) son la fuente predominante de generación de valor.
Hay que estar atentos a estas cosas porque la historia se está escribiendo junto con nosotros.

